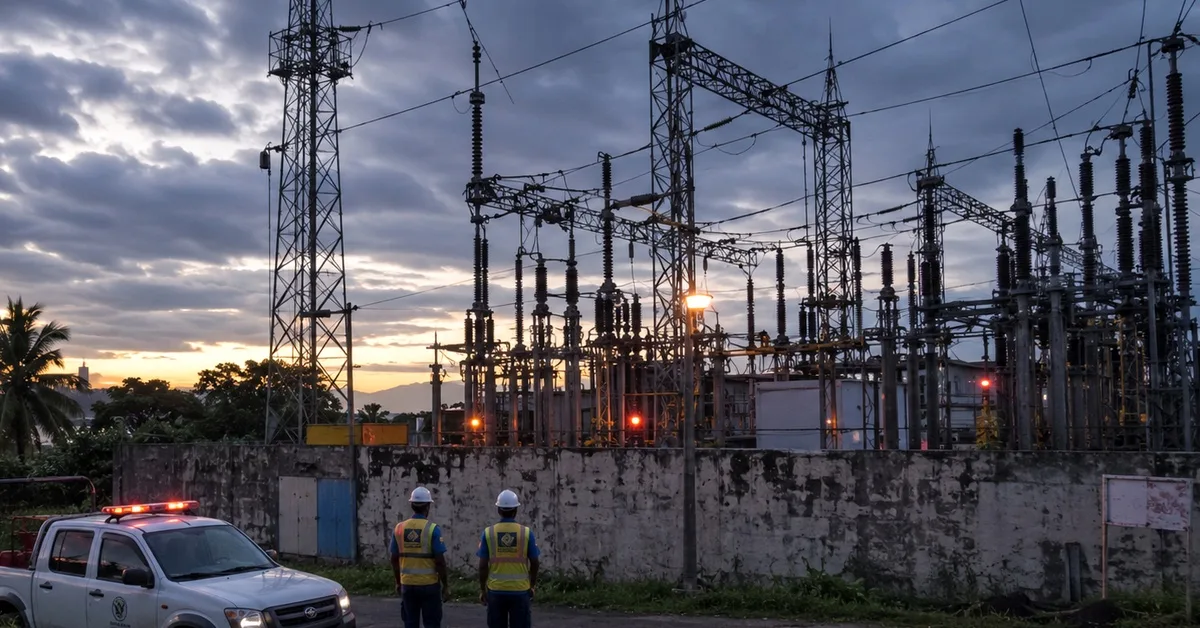
A cibersegurança das pequenas centrais elétricas britânicas voltou ao centro das atenções. Em 27 de agosto de 2026, o The Guardian informou que centenas de pequenos produtores de eletricidade poderão continuar sujeitos a um risco elevado de ciberataques até à década de 2030. O contexto imediato é um ataque bem-sucedido, associado a atores ligados ao Irão, contra uma pequena central a gás em julho. A instalação, cujo nome não foi divulgado, ficou fora de serviço durante quatro dias. O governo afirma que o episódio não teve impacto no sistema elétrico nacional, mas demonstrou que uma intrusão digital pode provocar uma interrupção física real.
As grandes centrais britânicas já estão sujeitas a requisitos de segurança mais exigentes. Muitos geradores pequenos ficam abaixo dos atuais limites regulamentares e costumam ter menos recursos especializados em cibersegurança. Mesmo assim, podem ser importantes para a operação da rede. Pequenas centrais a gás podem ser acionadas quando a procura aumenta ou a produção eólica diminui. Perder uma unidade pequena é normalmente administrável; um ataque coordenado a vários locais semelhantes seria mais preocupante.
O governo britânico já anunciou uma reforma. O Department for Energy Security and Net Zero e a Ofgem pretendem criar requisitos básicos de resiliência cibernética para o setor do gás e da eletricidade. O calendário atual prevê padrões detalhados até 2027 e aplicação completa até ao final de 2030. Críticos consideram esse ritmo demasiado lento depois de um ataque real. O governo responde que o sistema energético é resiliente e que trabalha com a indústria, Ofgem, National Cyber Security Centre e NESO para reforçar a proteção.
Para a preparação contra apagões, a lição principal é que um ciberataque não precisa de causar um blackout nacional para ser sério. Desligar geradores individuais pode reduzir reservas, obrigar a mudanças operacionais e aumentar o trabalho nos centros de controlo. As redes modernas dependem de muitos componentes físicos e digitais interligados. Quanto mais crescem automação, controlo remoto e troca de dados, mais a cibersegurança passa a fazer parte da fiabilidade elétrica.
O caso também mostra que infraestrutura crítica não significa apenas grandes centrais. Pequenos geradores, baterias, subestações, centros de controlo e ligações de comunicação contribuem em conjunto para a estabilidade. Isoladamente podem parecer menores, mas em grupo podem ser importantes. Por isso a preocupação dos especialistas é o nível de proteção de muitas instalações semelhantes e não apenas a central atacada.
As famílias não podem impedir um ataque ao setor energético, mas podem reduzir as consequências de uma falha elétrica. Powerbanks carregadas, iluminação a pilhas, água potável, algum dinheiro, rádio e informações importantes guardadas offline continuam a ser medidas sensatas. Também vale a pena verificar que portas eletrónicas, controlos de aquecimento, alarmes e funções de casa inteligente continuam a operar sem eletricidade e sem Internet.
O incidente britânico não é motivo de pânico, mas é um aviso sério. A central era pequena e a rede nacional permaneceu estável. Mesmo assim, uma intrusão digital conseguiu retirar uma instalação real de produção do serviço durante vários dias. Essa ligação direta entre o mundo cibernético e a infraestrutura física torna o caso relevante para a preparação prática contra apagões.
Fontes: The Guardian, 27.08.2026; Department for Energy Security and Net Zero / Ofgem, resposta regulatória atualizada em 05.08.2026; Energy Sector Cyber Security Strategy, 28.05.2026.
Atualidade
Geral
29.08.2026
Reino Unido: pequenas centrais continuam expostas a risco cibernético após ataque ligado ao Irão
Um novo relatório alerta que centenas de pequenos geradores britânicos podem permanecer mais vulneráveis até à década de 2030 após um ataque que paralisou uma central a gás durante quatro dias.