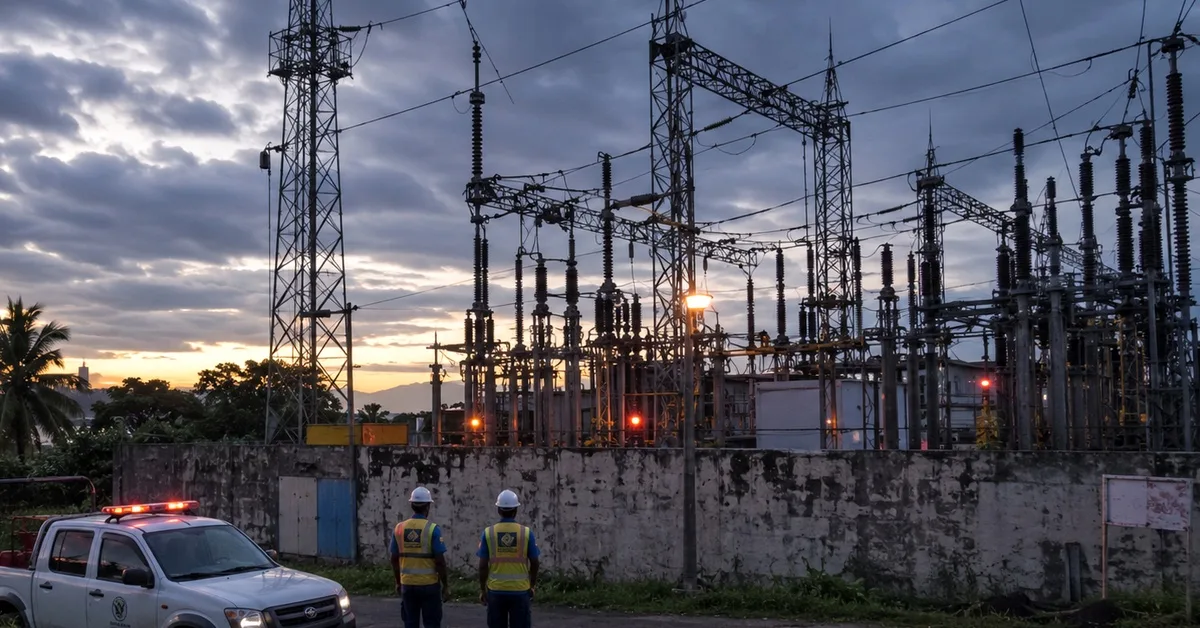
La ciberseguridad de las pequeñas centrales eléctricas británicas vuelve a estar en el centro del debate. El 27 de agosto de 2026, The Guardian informó de que cientos de pequeños generadores podrían seguir expuestos a un riesgo elevado de ciberataques hasta la década de 2030. El motivo inmediato es un ataque exitoso vinculado a Irán contra una pequeña central de gas durante julio. La instalación, cuyo nombre no se ha publicado, permaneció fuera de servicio durante cuatro días. El Gobierno aseguró que el incidente no afectó al sistema eléctrico nacional, pero demostró que un ataque digital puede causar una interrupción física real.
Las grandes centrales del Reino Unido ya están sometidas a requisitos de seguridad más estrictos. Muchos generadores pequeños quedan por debajo de los umbrales actuales y suelen disponer de menos personal especializado en seguridad informática. Aun así, pueden ser importantes para la operación de la red. Las pequeñas plantas de gas pueden entrar en funcionamiento cuando aumenta la demanda o baja la producción eólica. Perder una unidad pequeña normalmente es manejable; perder varias a la vez por un ataque coordinado sería una situación diferente.
El Gobierno británico ya ha anunciado cambios regulatorios. El Department for Energy Security and Net Zero y Ofgem quieren establecer requisitos básicos de resiliencia cibernética para el sector del gas y la electricidad. El calendario actual prevé desarrollar estándares detallados hacia 2027 y aplicarlos plenamente antes de terminar 2030. Algunos expertos consideran que es demasiado lento después de un ataque real. El Gobierno responde que el sistema energético es resistente y que trabaja con la industria, Ofgem, el National Cyber Security Centre y el operador NESO.
Para la preparación ante apagones hay una lección clara: un ciberataque no necesita provocar un blackout nacional para ser serio. Desconectar generadores individuales puede reducir reservas, obligar a cambiar la operación y aumentar la presión sobre centros de control y operadores. Las redes modernas dependen de componentes físicos y digitales, y la seguridad informática forma parte de su fiabilidad.
El caso también recuerda que la infraestructura crítica no se limita a las enormes centrales. Pequeños generadores, baterías, subestaciones, centros de control y enlaces de comunicación participan conjuntamente en la estabilidad. Por eso la preocupación se centra en la protección del conjunto y no solamente en la central atacada.
Los hogares no pueden evitar un ciberataque al sector energético, pero sí pueden reducir las consecuencias de un corte. Powerbanks cargadas, iluminación a pilas, agua potable, algo de efectivo, una radio e información importante disponible sin Internet siguen siendo medidas básicas razonables. También conviene comprobar qué puertas electrónicas, calefacción, alarmas y funciones de hogar inteligente siguen funcionando sin corriente y sin conexión.
El incidente británico no es motivo para entrar en pánico, pero sí una señal seria. La central era pequeña y la red nacional permaneció estable. Aun así, una intrusión digital consiguió sacar una instalación real de generación de electricidad del servicio durante varios días. Esa conexión directa entre ciberseguridad e infraestructura física es precisamente lo que hace que el caso sea relevante para la preparación ante apagones.
Fuentes: The Guardian, 27.08.2026; Department for Energy Security and Net Zero / Ofgem, respuesta sobre regulación cibernética actualizada el 05.08.2026; Energy Sector Cyber Security Strategy, 28.05.2026.
Actualidad
General
29.08.2026
Reino Unido: pequeñas centrales seguirán expuestas a ciberataques tras un ataque vinculado a Irán
Un nuevo informe advierte que cientos de pequeños generadores británicos podrían mantener un riesgo elevado hasta la década de 2030 tras un ataque que paralizó cuatro días una central de gas.