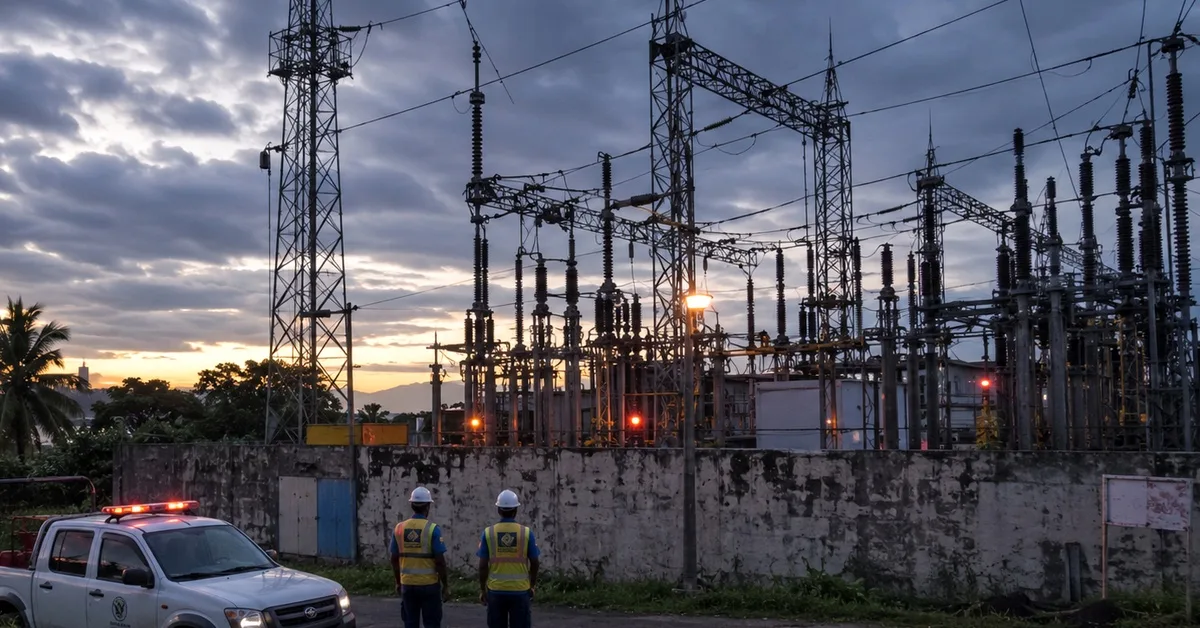
Kybernetická bezpečnost menších britských elektráren se znovu dostala do centra pozornosti. Dne 27. srpna 2026 The Guardian informoval, že stovky malých výrobců elektřiny mohou zůstat vystaveny zvýšenému riziku kybernetických útoků až do 30. let. Bezprostředním důvodem je úspěšný červencový útok spojovaný s Íránem. Nejmenovaná malá plynová elektrárna byla kvůli němu čtyři dny mimo provoz. Vláda uvedla, že incident neměl dopad na celostátní elektrizační soustavu, ale ukázal, že digitální průnik může vyvolat skutečné fyzické odstavení energetického zařízení.
Velké britské elektrárny už podléhají přísnějším bezpečnostním požadavkům. Mnoho menších zdrojů zůstává pod dnešními regulačními limity a často má méně vlastních odborníků na kybernetickou ochranu. Přesto mohou být pro provoz sítě důležité. Malé plynové elektrárny se například spouštějí při růstu spotřeby nebo poklesu výroby z větru. Výpadek jednoho malého zdroje je obvykle zvládnutelný; koordinovaný útok na více podobných zařízení by byl podstatně náročnější.
Britská vláda už oznámila změny pravidel. Department for Energy Security and Net Zero a Ofgem chtějí vytvořit základní požadavky kybernetické odolnosti pro plynárenství a elektroenergetiku. Současný plán počítá s podrobnými standardy do roku 2027 a plným zavedením do konce roku 2030. Kritici považují takové tempo po úspěšném útoku za příliš pomalé. Vláda naopak zdůrazňuje odolnost energetického systému a spolupráci s průmyslem, Ofgem, National Cyber Security Centre a operátorem NESO.
Pro blackoutovou přípravu je zásadní, že kyberútok nemusí způsobit celostátní kolaps, aby byl vážný. Odstavení jednotlivých zdrojů může snížit rezervy, vynutit provozní změny a zvýšit zátěž dispečinků. Moderní elektrické sítě závisejí na mnoha propojených fyzických a digitálních prvcích. Čím více roste automatizace, dálkové řízení a výměna dat, tím více se kybernetická bezpečnost stává součástí běžné spolehlivosti dodávky.
Případ také připomíná, že kritická infrastruktura není jen několik obrovských elektráren. Menší výrobny, baterie, rozvodny, řídicí centra a komunikační spoje společně podporují stabilitu. Jednotlivě mohou působit druhořadě, ale jejich souhrnný význam může být velký. Proto se odborníci nezajímají jen o napadený objekt, ale o úroveň zabezpečení stovek podobných zařízení.
Domácnost nedokáže zabránit kyberútoku na energetiku, ale může snížit dopad případného výpadku. Nabité powerbanky, bateriové světlo, pitná voda, trochu hotovosti, rádio a důležité informace uložené offline zůstávají rozumným základem. Vyplatí se také ověřit, které elektronické dveře, vytápění, alarmy a chytré domácí funkce fungují bez sítě a bez internetu.
Britský incident proto není důvod k panice, ale je vážným varováním. Elektrárna byla malá a národní síť zůstala stabilní. Přesto digitální útok na několik dní skutečně vyřadil reálné výrobní zařízení. Právě přímé propojení kybernetické hrozby s fyzickou energetickou infrastrukturou dělá z případu důležité téma pro praktickou přípravu na výpadky.
Zdroje: The Guardian, 27.08.2026; Department for Energy Security and Net Zero / Ofgem, vládní odpověď k regulaci kybernetické odolnosti, aktualizace 05.08.2026; Energy Sector Cyber Security Strategy, 28.05.2026.
Krátká praktická zkouška je cenná tím, že ukáže skutečné, ne pouze teoretické závislosti. Hned zjistíte, která zařízení po výpadku vyžadují pozornost a jaká záloha funguje bez aplikace a internetu.
Poznámky aktualizujte po větších změnách. Plán starý dva roky může být po výměně routeru, zámku, termostatu nebo chytré centrály neaktuální.
Krátká praktická zkouška je cenná tím, že ukáže skutečné, ne pouze teoretické závislosti. Hned zjistíte, která zařízení po výpadku vyžadují pozornost a jaká záloha funguje bez aplikace a internetu.
Aktuality
Obecné
29.08.2026
Británie: malé elektrárny zůstávají po kyberútoku spojovaném s Íránem dlouhodobě zranitelné
Nová zpráva varuje, že stovky menších britských zdrojů mohou zůstat ve zvýšeném kybernetickém riziku do 30. let poté, co útok odstavil malou plynovou elektrárnu na čtyři dny.